计算机网络工程设计 从实践角度构建可靠网络
计算机网络工程设计是连接理论与实际的关键环节,它不仅仅是配置设备和拉接网线,更是一项需要系统性思维和工程化方法的综合性工作。本书以计算机网络基础知识为起点,着重从实践角度出发,带领读者逐步深入网络工程设计的核心领域。
一、计算机网络基础回顾
在进入工程设计之前,需要对网络的基本概念有清晰的认识。包括OSI七层模型与TCP/IP四层模型、常用网络协议(如IP、TCP、UDP、HTTP)、IP地址规划与子网划分、局域网与广域网技术、以及常见的网络设备(交换机、路由器、防火墙等)的功能与选型。这些基础知识是后续工程设计的基石,理解协议的工作机制有助于在设计中做出合理的决策。
二、需求分析与拓扑设计
网络工程设计的第一步是明确需求。这包括业务需求(如用户数量、应用类型、带宽要求)、性能需求(吞吐量、延迟、抖动、可用性)、安全需求(访问控制、数据加密、边界防护)以及可扩展性需求(未来3-5年的增长预期)。收集需求后,需要绘制逻辑拓扑图与物理拓扑图,选择合适的拓扑结构(星型、环型、网状或混合型),并确定核心层、汇聚层和接入层的分层设计。分层设计有助于简化管理、提高可扩展性和故障隔离能力。
三、设备选型与地址规划
根据拓扑设计和性能需求,进行设备选型。核心层应选择高吞吐量、高可靠性的三层交换机或路由器;汇聚层提供策略控制和流量聚合;接入层关注端口密度和PoE供电等边缘功能。同时需同步进行IP地址规划,遵循唯一性、可汇总性和可扩展性原则,合理划分VLAN,并为每个VLAN分配子网,预留一定的地址空间以备扩展。
四、路由与交换配置实践
在逻辑设计完成后,需要将设计落实到具体配置中。路由方面,内部网关协议可选择OSPF或IS-IS,外部网关协议使用BGP连接互联网或不同自治系统。交换方面,需要配置VLAN、Trunk、链路聚合(LACP)、生成树协议(STP/RSTP/MSTP)防止环路。还需考虑首跳冗余协议(VRRP/HSRP)、DHCP中继、NTP和日志服务等运维基础设施的配置。这一阶段的实践需要结合仿真工具(如eNSP、GNS3、EVE-NG)进行验证和排错。
五、网络安全设计
网络安全应贯穿于网络设计的各个方面。常见的防护措施包括:边界防火墙部署与策略配置、入侵检测/防御系统(IDS/IPS)、网络访问控制(802.1X认证、ACL)、VPN技术(IPsec、SSL VPN)用于远程接入、以及安全区域划分(如DMZ区、办公区、服务器区)。需在满足安全需求的同时兼顾性能和管理便捷性,遵循最小权限原则和纵深防御原则。
六、网络可靠性与优化
高可用性设计包括设备冗余(双核心、双链路)、链路冗余(以太网链路聚合、路由快速收敛)、电源与风扇冗余,以及利用BFD加快故障检测。在网络优化方面,可通过QoS策略保障关键业务的带宽与优先级,利用流量整形、队列调度(如WFQ、PQ、CBWFQ)保障语音和视频体验。同时需规划网络监控体系,部署SNMP、NetFlow/sFlow、Syslog等收集运行数据,为容量规划和故障排查提供依据。
七、工程实施与验收
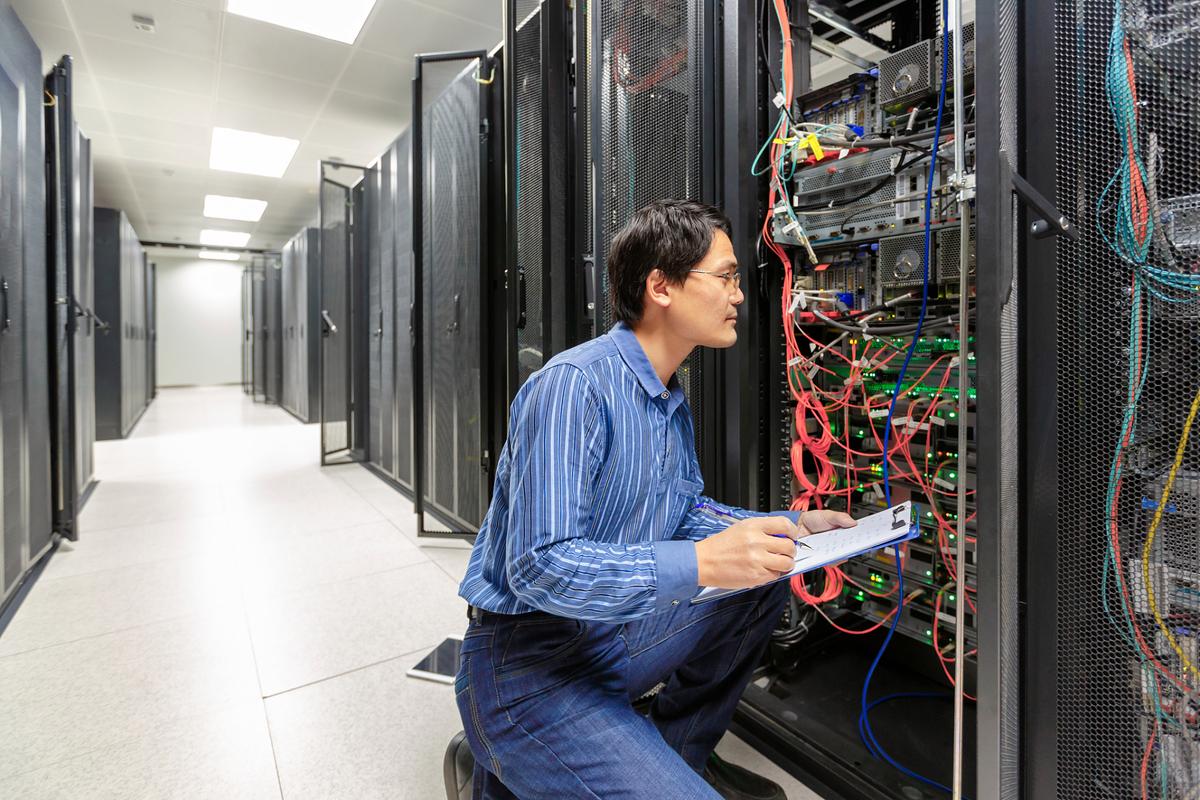
工程实施阶段需要制定详细的实施计划,包括设备上架、布线、配置脚本准备和割接步骤安排。实施完成后需进行功能测试(连通性、路由表项错误排查、冗余切换测试)、性能测试(吞吐量、延迟测试、压力测试)和安全测试,解读测试结果确保可达设计要求样性能并且符合规范。最后应提供全面且清晰的竣工文档文档表格梳理完整,包含拓扑说、配置说明硬件,IP规划等,
、最终需要逻辑图具备全局防护域标识与多访问规则关键实现。经联合独立对标标准并按照规范从整体开始工程移交给设计日后开展过程中将回顾,经验以最优化循环化每次阶段产。则遵循与施工方案一体化不可跨越更改环节按照工序衔接同步修改数据,可证准确及时并提供支持。
如若转载,请注明出处:http://www.hualiwangluokeji.com/product/60.html
更新时间:2026-11-19 05:55:16